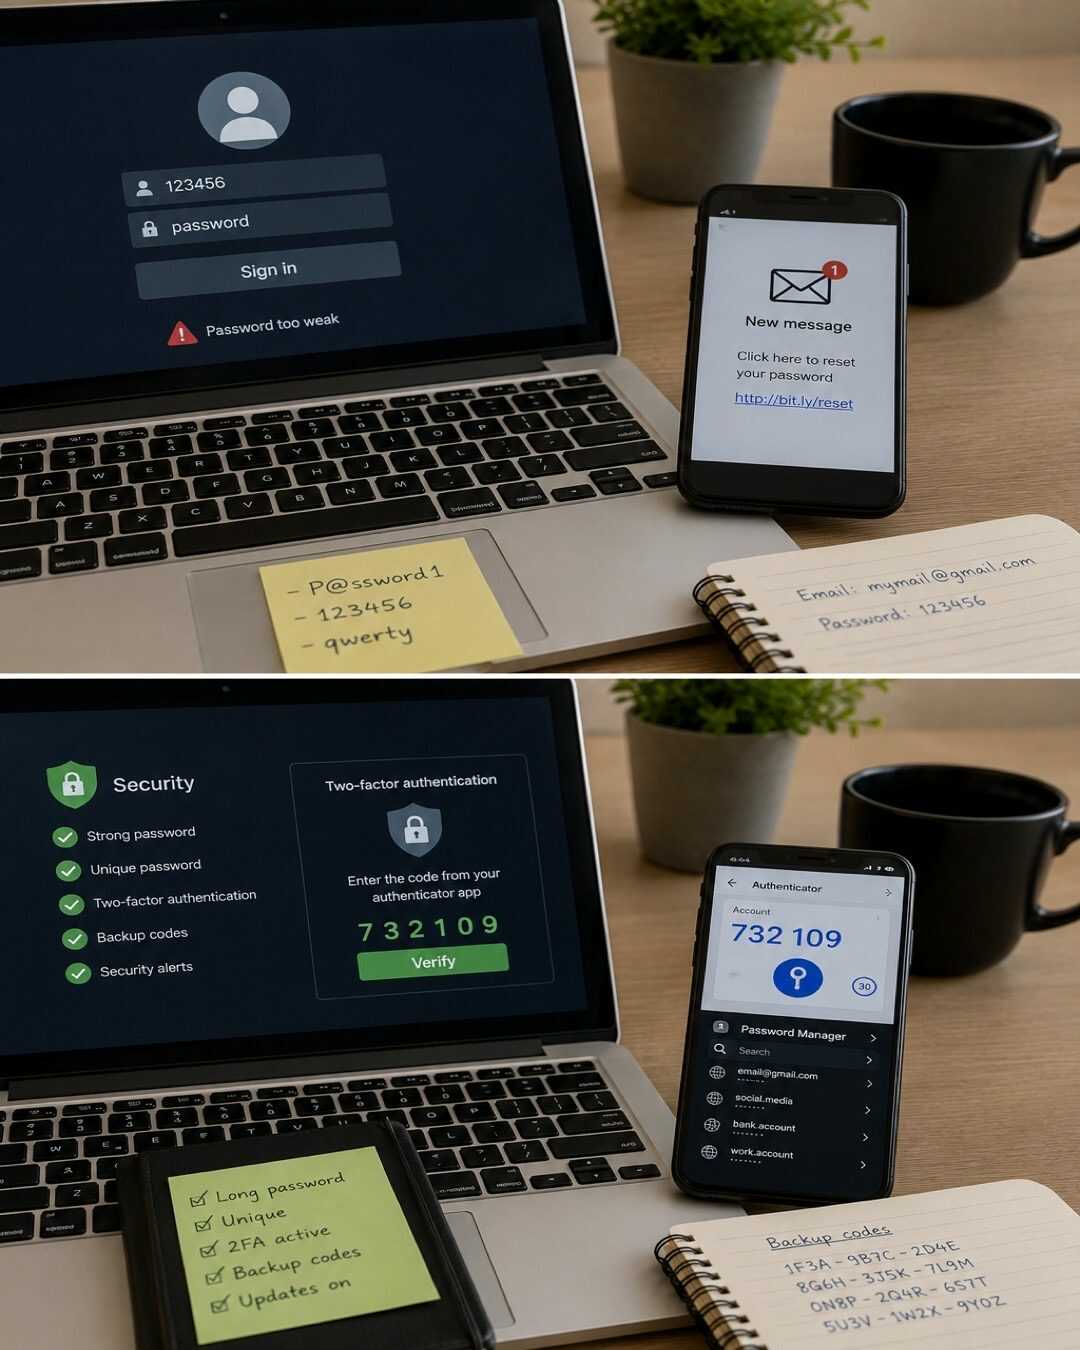
Les réflexes utilisés par les experts en cybersécurité pour protéger leurs comptes
Les tentatives de piratage ciblent aujourd’hui aussi bien les particuliers que les entreprises. La plupart des attaques ne reposent pas sur des techniques très sophistiquées, mais sur des mots de passe réutilisés, des comptes mal protégés ou des messages frauduleux. Les experts en cybersécurité appliquent quelques habitudes simples qui réduisent considérablement les risques. Ces gestes demandent peu de temps et permettent de mieux protéger ses comptes en ligne au quotidien.
Activer l’authentification à deux facteurs
L’authentification à deux facteurs ajoute une étape de vérification après le mot de passe. Même si celui-ci est compromis, un pirate ne peut généralement pas accéder au compte sans cette seconde validation.
Matériel nécessaire :
- Un smartphone
- Une application d’authentification ou une clé de sécurité compatible, si le service le propose
Étapes :
- Connectez-vous aux paramètres de sécurité de votre compte.
- Activez l’authentification à deux facteurs lorsqu’elle est disponible.
- Privilégiez une application d’authentification ou une clé de sécurité plutôt que les codes envoyés par SMS lorsque le service offre ce choix.
- Conservez les codes de récupération dans un endroit sûr, hors de votre boîte e-mail.
Temps d’action : environ 5 à 10 minutes par compte.
Le signe que cela fonctionne : une seconde vérification est demandée lors d’une connexion depuis un nouvel appareil ou un nouvel emplacement.
Cette protection est particulièrement importante pour les comptes de messagerie, les services bancaires, les réseaux sociaux et le stockage en ligne.
Utiliser un mot de passe unique pour chaque compte
Réutiliser le même mot de passe sur plusieurs sites est l’une des erreurs les plus fréquentes.
Créez un mot de passe différent pour chaque compte important. Choisissez des mots de passe longs, idéalement au moins 16 caractères, composés d’une combinaison de mots ou d’une phrase secrète facile à retenir mais difficile à deviner.
L’utilisation d’un gestionnaire de mots de passe reconnu permet de générer et de stocker des mots de passe complexes sans avoir à tous les mémoriser.
N’enregistrez jamais vos mots de passe dans un document non protégé ou sur un papier laissé à proximité de votre ordinateur.
Vérifier attentivement les messages avant de cliquer
Les tentatives d’hameçonnage (phishing) imitent souvent des banques, des services de livraison ou des administrations.
Cette astuce vous a plu ?
Inscrivez-vous et recevez nos meilleurs trucs et astuces chaque semaine, directement dans votre boîte mail.
Avant de cliquer sur un lien, vérifiez l’adresse de l’expéditeur, le nom de domaine du site et le contenu du message. Méfiez-vous des demandes urgentes, des fautes inhabituelles, des promesses trop belles pour être vraies ou des demandes d’informations confidentielles.
Si vous avez un doute, ouvrez directement le site officiel en saisissant son adresse dans votre navigateur plutôt qu’en utilisant le lien reçu.
Maintenir les appareils et les applications à jour
Les mises à jour corrigent souvent des failles de sécurité exploitées par des personnes malveillantes.
Activez les mises à jour automatiques lorsque cela est possible pour votre système d’exploitation, votre navigateur Internet et vos principales applications. Redémarrez régulièrement vos appareils afin que les mises à jour puissent s’installer complètement.
Téléchargez uniquement les applications depuis les boutiques officielles ou directement depuis le site de l’éditeur.
Contrôler régulièrement l’activité de ses comptes
Les experts vérifient régulièrement que personne n’utilise leurs comptes à leur insu.
Consultez les paramètres de sécurité pour voir les appareils connectés et les dernières connexions. Si vous remarquez un appareil inconnu, une connexion provenant d’un lieu inhabituel ou une activité que vous ne reconnaissez pas, déconnectez immédiatement les appareils concernés, modifiez votre mot de passe et examinez les paramètres de sécurité.
Pensez également à vérifier les adresses e-mail et numéros de téléphone associés à vos comptes afin qu’ils soient toujours à jour.
Erreurs à éviter
- Réutiliser le même mot de passe sur plusieurs sites. Si un seul compte est compromis, les autres deviennent également vulnérables.
- Communiquer un code de vérification reçu par SMS ou via une application. Les services légitimes ne demandent généralement pas ce type de code par téléphone ou par e-mail.
- Cliquer sur un lien sans vérifier son origine. Les faux sites imitent parfois très bien les originaux.
- Reporter les mises à jour pendant plusieurs mois. Les correctifs de sécurité sont conçus pour limiter les risques d’exploitation de failles connues.
- Se connecter à un compte sensible depuis un ordinateur public sans précaution. Si cela est indispensable, déconnectez-vous complètement à la fin de la session et évitez d’enregistrer vos identifiants.
Pour aller plus loin
- Activez les alertes de connexion lorsqu’un service les propose afin d’être informé rapidement d’une activité inhabituelle.
- Vérifiez régulièrement les autorisations accordées aux applications connectées à vos comptes et supprimez celles que vous n’utilisez plus.
- Effectuez des sauvegardes régulières de vos fichiers importants sur un support distinct ou un service de sauvegarde fiable.
Questions fréquentes
Pourquoi un mot de passe long est-il plus sûr ?
Un mot de passe plus long est généralement beaucoup plus difficile à deviner ou à casser par des attaques automatisées, surtout s’il est unique pour chaque compte.
L’authentification à deux facteurs est-elle vraiment utile ?
Oui. Elle ajoute une protection supplémentaire qui réduit fortement le risque d’accès non autorisé, même si votre mot de passe est découvert.
Faut-il changer régulièrement tous ses mots de passe ?
Il n’est généralement pas nécessaire de les changer fréquemment s’ils sont longs, uniques et qu’aucune compromission n’est suspectée. En revanche, modifiez-les immédiatement si vous pensez qu’un compte a été compromis ou si le service vous informe d’une fuite de données.
Un gestionnaire de mots de passe est-il recommandé ?
Oui. Un gestionnaire reconnu permet de créer des mots de passe uniques et complexes pour chaque compte, tout en les stockant de manière sécurisée afin d’éviter leur réutilisation.
Cette astuce vous a plu ?
Inscrivez-vous et recevez nos meilleurs trucs et astuces chaque semaine, directement dans votre boîte mail.